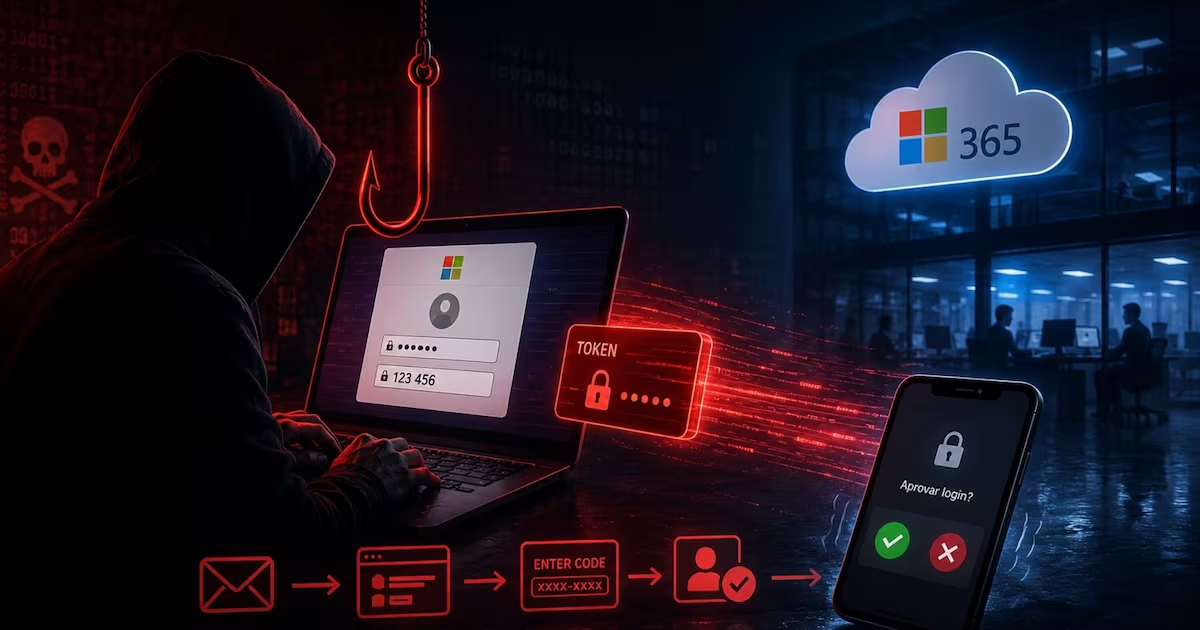
Uma vulnerabilidade no Microsoft Authenticator para Android permitia que aplicações maliciosas obtivessem tokens de acesso a contas corporativas, possibilitando o acesso não autorizado a serviços como o Teams e o Outlook.
A falha foi descoberta por Ofek Levin, investigador do programa de bolsas da Enclave. Segundo a investigação, uma aplicação maliciosa instalada no mesmo dispositivo podia explorar a vulnerabilidade sem solicitar permissões especiais e sem exigir qualquer interacção do utilizador.
O Microsoft Authenticator não se limita a gerar códigos de autenticação de seis dígitos. A aplicação também funciona como intermediária no processo de autenticação, concedendo tokens, credenciais digitais que comprovam a identidade do utilizador, a outras aplicações da Microsoft quando estas precisam de iniciar uma sessão.
No entanto, o mecanismo de segurança apresentava uma falha na validação da identidade da aplicação que solicitava o acesso. Em vez de confirmar adequadamente a origem do pedido, o Authenticator confiava nas informações fornecidas pela própria aplicação.
Desta forma, uma aplicação maliciosa podia fazer-se passar por uma aplicação legítima, como o Microsoft Teams, e obter os respectivos tokens de acesso. Embora existisse um mecanismo de verificação, este podia ser contornado porque se baseava em informações que outras aplicações instaladas no dispositivo também conseguiam consultar.
A carregar a conversa…