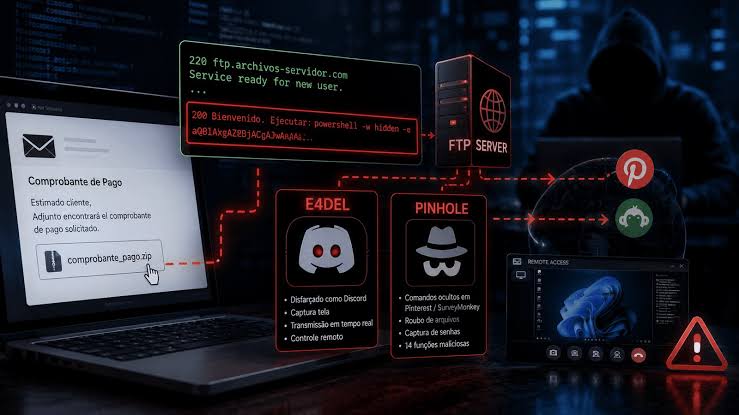
A técnica foi identificada no início de Julho de 2026 e permaneceu activa em Agosto, e descoberta inicial foi feita pelo MalwareHunterTeam, que analisou um ficheiro suspeito detectado no México, enquanto a empresa SOCRadar aprofundou a investigação e confirmou o uso das mensagens de saudação dos servidores FTP como mecanismo para direccionar comandos a máquinas comprometidas.
Segundo a SOCRadar, a estratégia constitui uma alternativa às plataformas legítimas habitualmente exploradas por criminosos, como X, GitHub e YouTube, para esconder comunicações maliciosas no tráfego normal da internet. A empresa alerta, contudo, que o uso de servidores FTP pode facilitar a detecção, por ser um protocolo actualmente menos comum no tráfego diário da maioria das organizações.
A campanha permite instalar programas capazes de controlar remotamente os computadores e roubar informações, incluindo credenciais de acesso. A actividade demonstra a diversificação das técnicas utilizadas pelos cibercriminosos para contornar mecanismos de segurança e manter a comunicação com dispositivos infectados.
A carregar a conversa…